Archives de catégorie : Informatique

Hadopi 2, le retour

dans le mur J’avais intitulé un article récent « Hadopi c’est fini« . C’était aller un peu vite, et sous-estimer la ténacité de notre président de la République : « j’irai jusqu’au bout. » a-t-il dit lors du discours de Versailles, le 22 juin dernier. Voici donc HADOPI 2, qui doit bien sûr refaire tout le parcours législatif ayant amené la première version au panier.

Or La Tribune a annoncé que le Conseil d’État avait relevé des risques d’anti-constitutionnalité dans cette nouvelle mouture du texte. Et que le gouvernement n’en avait pas tenu compte… euphémisme désignant le président de la République : tenace donc, et obstiné.

Pour rappel, et concernant HADOPI 1, le Conseil Constitutionnel avait estimé que la possibilité de supprimer l’accès à internet constituait une atteinte à la liberté d’information, doublée d’une atteinte à la présomption d’innocence.
Alors de quoi s’agit-il cette fois-ci ?

HADOPI 2 et sa Commision de Protection des Droits n’ont plus aucun pouvoir de sanction, tout passe par le juge. Et comme la justice est débordée, qu’aucun budget n’est prévu, on utilisera l’ordonance pénale. C’est le même système que celui mis en place pour les contraventions : le juge se voir confier un dossier, décide d’une sanction, le condamné ayant alors un délai pour contester la décision. L’intérêt majeur étant le côté automatique (et peu coûteux) de la chose.

Pour bien comprendre le système, je vous recommande de lire l’article du Journal d’un avocat : c’est clair, et parfaitement expliqué.

L’ordonance pénale, c’est la technocratie appliquée à la justice.

Le problème, c’est que le dossier doit contenir les preuves, pour que le juge puisse juger. Si c’est assez simple pour une contravention (radar), il en va tout autrement pour une contrefaçon. Une adresse IP ne constitue pas une preuve, ni un nom de fichier… Le juge risquerait donc fort de renvoyer le dossier pour manque de preuve, ou de demander au parquet de faire une enquête, ce qui ferait perdre tout l’aspect simplificateur du projet.
Mais ce n’est pas le seul problème, et l’article détaille d’autres aspects de cette approche posant également problème. Avec un certain humour parfois :

…déjà qu’une adresse IP ne permet pas d’identifier l’utilisateur de l’ordinateur, je doute qu’elle permette de connaître sa personnalité et ses ressources (encore que : le pirate qui télécharge l’intégrale de Marilyn Manson est probablement une jeune fille mineure aux cheveux et ongles noirs, qui aime la mort et les poneys et n’a pas assez d’argent de poche).

Bref, HADOPI 2 a les mêmes défauts que sa première version : atteinte à la présomption d’innocence. Les utilisateurs dénoncés sont toujours présumés coupables. Sans aucune preuve. La conclusion de l’avocat est sans appel :

Le problème est que l’idée centrale du projet HADOPI est justement de contourner tous ces principes constitutionnels, qui ne sont, pour le Gouvernement, que des obstacles.

Tenace et obstiné, soit. Mais peu respectueux des principes constitutionnels, c’est inquiétant pour la République.

Vous pouvez consulter le site La Quadrature du Net pour vous tenir informé.
HADOPI, c’est fini

Au ministère de la Culture, inconsolable... Voilà, HADOPI c’est fini, quoiqu’en dise le gouvernement : tout pouvoir de sanction (coupure de l’accès internet) lui a été retiré.

Le Conseil Constitutionnel a jugé que le dispositif qui consistait à confier à une autorité administrative (donc non judiciaire) la possibilité de supprimer l’accès à internet constituait une atteinte à la liberté d’information, doublée d’une atteinte à la présomption d’innocence. Rien que ça !

Madame Christine Albanel a immédiatement annoncé que le dispositif sera tout de même mis en place, et que les premiers messages d’avertissements aux abonnés à internet arriveront dès l’automne.
Pour La Quadrature du Net, ces emails sont désormais comparables à de simples « spams » (courrier indésirable qu’il convient de mettre à la poubelle), puisque suivis d’aucun effet. Restera donc une usine à gaz payée par le contribuable strictement inutile.

Et après ?

censure

HADOPI enterré, voilà LOPPSI ! Cette fois, c’est Michèle Alliot-Marie qui s’y colle, dans le cadre d’une loi contre la cybercriminalité. Nicolas Sarkozy ne renonce par à vouloir contrôler Internet…
Alors qu’est-ce que cette nouvelle loi ?

L’objectif annoncé est la lutte contre la pédophilie, et ceci par le filtrage : l’article 4 de la loi prévoit en effet que les fournisseurs d’accès à internet (FAI) devront filtrer une liste de sites, cette dernière étant fournie par le ministère de l’intérieur.

L’objectif de lutte contre la pédophilie est certes louable, mais les remèdes proposés sont encore une fois inappropriés : on imagine facilement la dérive qu’une telle « liste noire » peut comporter. Mais c’est de plus inefficace (lutte contre la pédophilie), et techniquement stupide, voir dangereux pour internet. C’est ce que conclut un rapport effectué par La Quadrature du Net :

La mise en place d’une solution de filtrage hybride, si elle apparaît séduisante sur le papier, présente des risques conséquents pour une efficacité limitée.

Son coût direct et indirect pourrait à l’usage exploser. Utilisateurs comme fournisseurs de contenus pédophiles pourront toujours la contourner facilement, mais aussi l’attaquer.

Sa mise en œuvre risque de durcir les techniques utilisées par les fournisseurs de contenus pédopornographiques et les pédophiles pour se cacher et entraver l’activité des enquêteurs. Elle présente en outre des risques de fuite de la liste noire.

Les spécialistes réseaux interrogés sont consternés que cette solution soit envisagée, vu ses failles et les risques qu’elle présente pour le réseau tout entier. Son déploiement constituerait pour eux une régression. Ils considèrent qu’il serait irresponsable que l’État encourage cette solution et engage sa responsabilité si elle était utilisée par un opérateur.

Pour cette dernière remarque, imaginez ce que fera un fournisseur d’accès à internet également fournisseur de contenu : ne sera-t-il pas tenté de privilégier le sien ?

Voir également l’article Internet ou MinitelBenjamin Bayart aborde également le problème du filtrage et son intérêt dans la lutte contre la pédophilie (avec les mêmes conclusions).

Internet ou Minitel ?

internet Vers quoi se dirige Internet ? est-il toujours le réseau libre et décentralisé si souvent vanté ? Rien n’est moins certain, et le futur ne semble pas aller dans cette direction.
Centralisation, concentration, filtrage… Où tout cela mène-t-il ?

Benjamin Bayart, président de FDN (French Data Network : un fournisseur d’accès à internet de type association loi de 1901), maîtrise parfaitement le sujet.
Il avait donné une conférence en 2007 aux Rencontres mondiales du logiciel libre, intitulée « Internet ou Minitel 2.0 » qui fait référence sur le sujet (le lien vers la vidéo est en fin d’article).

Alors que nous dit Benjamin Bayart ? des choses fort intéressantes, mais un peu inquiétantes…

Continuer la lecture de Internet ou Minitel ?

SED – Stream EDitor

sed SED (ou Stream EDitor) est un éditeur non-interactif, un outil en mode commande très puissant, qui fait partie des « Unix tools » depuis la nuit des temps (1973). On peut également trouver une version windows.

Pourquoi en ai-je eu besoin ? Voulant personnaliser un site web généré automatiquement par Gramps (un logiciel de généalogie), il me fallait pouvoir remplacer un mot par un autre, et ceci dans plusieurs fichiers situés dans une multitude de sous-répertoires.
Je reviendrai probablement sur Gramps plus en détail dans un autre article, car c’est vraiment un bon logiciel.

Le site web de Gramps

Le site web en question liste en plusieurs onglets les noms de famille, les individus, les lieux, les sources, une galerie photo (si vous en avez ajouté). Et une fois un individu sélectionné, ses données sont listées, et un mini arbre de ses ascendants affiché. Plutôt pas mal.

Mais voilà, je voulais y ajouter l’arbre généalogique complet, un document au format PDF (Acrobat) également réalisé à l’aide de Gramps.
Après quelques recherches, je vois que Gramps permet affectivement d’ajouter un onglet à la génération du site et d’y mettre le texte que l’on souhaite, soit exactement ce qu’il me fallait ! Hélas, il nomme (très arbitrairement) ce nouveau premier onglet « Souche« . Et moi je voulais qu’il s’appelle « Arbre« .

J’ai commencé par modifier manuellement les quelques fichiers .html à la racine du site, puis je me suis rendu compte que le mot en question existait sur chaque page html dans une multitude de sous-répertoires générés par gramps lors de la création du site. Impossible à faire à la main.

Le script

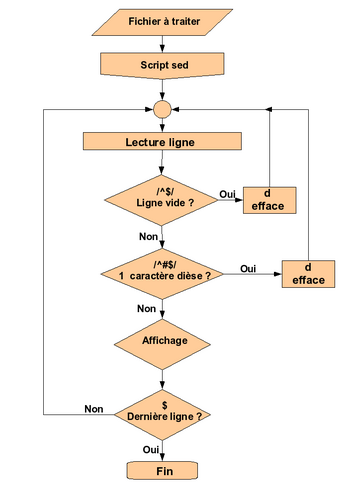
C’est là qu’intervient sed, l’éditeur de flux ! un éditeur non interactif donc, et qui va éditer les fichiers indiqués, les lire ligne par ligne, et y apporter les modifications demandées. Puissant, non ? Vous lui dites ce que vous voulez modifier dans les fichiers, et il le fait. Il gère les expressions régulières, peut supprimer, ajouter, substituer, trier, bref à peu près tout ce que l’on peut avoir besoin de faire sur un ficher texte.

J’ai donc commencé par lire un article de Linux magazine sur cette commande, pratiqué un peu, et suis parvenu très facilement à faire ce que je voulais… mais dans un seul répertoire ! Et pas un mot dans l’article pour faire la même chose sur une arborescence de fichiers.
Après quelques recherches sur le net, il faut finalement utiliser conjointement la commande find, et créer un petit script (info trouvé sur la page FAQ de sed, vraiment très complète).

Voilà donc ce petit script :

#! /bin/sh
# nom du fichier : replaceall.sh
# pas de SAUVEGARDE des fichiers faite par ce script.
find . -type f -name '*.html' -print | while read i
do
sed "s|$1|$2|g" $i > $i.tmp && mv $i.tmp $i
done

Enregistrer ce fichier, l’appeler par exemple replaceall, et enfin lui donner les droits d’exécution. Il suffit ensuite de le lancer à partir de la racine du site généré par Gramps :

$ ./replaceall Souche Arbre

Et voilà, en quelques secondes, chaque occurrence du mot Souche a été remplacé par le mot Arbre.

En savoir plus sur sed

On trouve pas mal de sites expliquant ou détaillant l’utilisation de sed, comme par exemple :
http://www.commentcamarche.net/faq/478-sed [fr]
http://sed.sourceforge.net/sedfaq.html [us]

Pour les plus motivés

Lisez la suite, ce sont les notes prises lors de mon « auto-formation ». Cela donne aussi un aperçu de la puissance de la ligne de commande.

Continuer la lecture de SED – Stream EDitor

La (nouvelle) fracture numérique

Voici quelques informations du monde numérique, qui finalement font assez froid dans le dos, et ne laissent pas augurer d’un futur radieux sur la toile, c’est le moins que l’on puisse dire.

Si le logiciel libre permet d’être certain que le code utilisé ne comporte aucune chausse-trappe, la bataille se passe peut-être à un tout autre niveau, dans le firmware (dans les puces elles-mêmes). Espionnage, contrôle, tout devient possible. Bienvenue à Big Brother et à la paranoïa !

En France, c’est le projet Hadopi qui passe devant nos élus : le projet s’obstine dans une politique de répression plus révélatrice d’un état d’esprit conservateur que d’une réelle analyse de la situation. Et cela pourrait bien se retourner contre le pauvre citoyen lambda, car côté sécurité, la vie continue : les protections les plus sophistiquées sautent les unes après les autres, démontrant à l’occasion la stupidité de l’approche répressive de notre gouvernement.

Continuer la lecture de La (nouvelle) fracture numérique

VirtualBox

J’ai installé récemment VirtualBox sur mon PC Ubuntu, un logiciel qui permet de faire tourner des machines virtuelles sur son ordinateur. Cela s’est révélé un peu plus compliqué que prévu, en tout cas de la façon dont je voulais le faire (bridging, ou mode pont). D’où l’idée ce billet.

Vous y trouverez les informations de base pour l’installer (il existe des pages sur le web beaucoup plus détaillées à ce sujet), et surtout une manière simple pour passer en mode « bridge », car j’ai un peu galéré avant de trouver sur le web un script qui simplifie énormément toute cette partie.

Continuer la lecture de VirtualBox

Riposte graduée

logo la quadrature du net La Quadrature du Net est « un collectif de citoyens français qui informe sur des projets législatifs menaçant les libertés et le développement économique et social à l’ère du numérique ». Ils sont soutenus par plusieurs organismes internationaux, comme l’EFF (Electronic Frontier Fondation), leader de la défense des droits civiques dans le numérique aux Etats-Unis.

L’un des projets en question est le projet Olivennes (du nom de la mission dirigée par le président de la FNAC Denis Oivennes). Pour lutter contre les échanges non autorisés de musique et de films, le rapport préconise la mise en oeuvre de la riposte graduée et le filtrage.

Qu’est-ce que la riposte graduée ?

En gros, la possibilité d’organiser (par des sociétés privées) des campagnes de traque, d’avertissement et de répression sur internet. Lorsqu’une infraction est supposée, elle est signalée à une « autorité administrative indépendante » (et donc pas la justice). Celle-ci envoie alors un premier message à l’internaute, l’informant qu’il est suspecté d’activités illégales. Au bout de deux messages, l’internaute se voit proposer soit de couper son accès à internet, soit de passer devant un juge.

En quoi cela pose problème ?

Cette loi est inspirée d’une loi aux Etats-Unis. Elle est rendue possible là-bas car le niveau de protection des données personnelles est bien moindre qu’en Europe. Autre différence : elle est financée par l’industrie, alors qu’en France, ce sera le contribuable ! Ah, cette spécificité française… c’est marrant comment on peut vouloir copier les Etats-Unis, et en même temps garder les bons côtés d’un système moins libéral… Le beurre et l’argent du beurre.

Oui mais voilà, l’Europe recommande « d’éviter l’adoption de mesures allant à l’encontre des droits de l’homme, des droits civiques et des principes de proportionnalité, d’efficacité et d’effet dissuasif, telles que l’interruption de l’accès à internet ». Une claque pour le gouvernement français, et pour Christine Albanel, la ministre de la Culture (celle-ci a répondu que l’Europe n’avait pas compris son projet). Le gouvernement suédois a déjà fait savoir qu’il refusait d’instaurer la riposte graduée : « le copyright ne devait pas être utilisé pour défendre de vieux modèles économiques».

En dehors de l’atteinte aux libertés fondamentales, on peut noter l’inefficacité plus que probable de ce texte, car les internautes trouveront des moyens plus discrets pour échanger leurs fichiers. Restera la possibilité d’espionner en toute légalité les échanges sur internet… on étend des mesures d’exception réservées au terrorisme au simple citoyen. Le côté répression (réactionnaire) est inquiétant pour l’Europe :

Le collectif craint particulièrement que la France pousse cette approche répressive d’un autre âge pendant sa présidence de l’Union Européenne, qui débute le 1er juillet.

Il est clair que les producteurs veulent pouvoir prendre en exemple « le pays des droits de l’Homme » et misent sur la présidence française pour étendre des mesures extrémistes. La France est en train de devenir le cheval de Troie de lobbies rétrogrades. Cela inquiète nos voisins plus modernes et respectueux de la démocratie.

Tout est expliqué de manière très claire sur le site de la quadrature de net. Une citation vaut le coup d’être notée :

Il ne faut point de lois inutiles, elles affaiblissent les lois nécessaires (Montesquieu)

Le format OOXML normalisé

iso.gif J’avais fait un article en septembre dernier appelé la guerre des formats bureautiques à propos de la tentative infructueuse de Microsoft pour faire valider par l’ISO son format OOXML, alors qu’un format existe déjà, normalisé et destiné à la bureautique. Je terminais l’article ainsi :
Et finalement l’ISO a donc rejeté ce format. La procédure accélérée demandée par Microsoft se conclut donc par un échec. Est-ce fini pour autant ? la décision finale sera donnée en mars 2008. Il reste une chance à Microsoft de proposer une révision de son format. Mais c’est plutôt mal parti. Car toute cette campagne a finalement servi à faire prendre conscience des défauts du format en question.
La raison a su triompher, malgré les énormes pressions de Microsoft. C’est plutôt réjouissant.

Et bien, c’était mon côté optimiste, ou ma naïveté ! Microsoft a réussi, nous voilà donc avec deux formats pour faire la même chose. Mention spéciale à la Norvège, où malgré un vote technique contre le format à dix-neuf voix contre deux, a vu l’organisme malgré tout l’accepter. Plusieurs enquêtes sont en cours, dont une au niveau européen.

En France l’AFNOR est passée au dernier moment du non à l’abstention. Il semblerait que Microsoft avec l’aide de HP aient réussi à les faire changer d’avis (les Echos).

Mark Shuttleworth, le fondateur d’Ubuntu, déclare :

“Les éléments qui conduisent à un très bon standard sont la clarté, le consensus ainsi que la véritable conviction que de multiples organisations pourront le mettre en oeuvre”, notant qu’une grande partie de l’OOXML est une compilation “de bizarreries et d’absurdités » des anciens Pack Office, déversés dans un format XML que les différents développeurs de Microsoft ont mis en oeuvre pour différentes versions de Word et Excel. “C’est un magnifique tas d’ordures qui a été normalisé”

“Cela a toujours été une bataille difficile de faire utiliser autre chose que Microsoft Office“, dit-il. “La bataille sera gagnée au mérite”.

Finalement, le grand perdant de cette histoire, c’est l’ISO elle-même. Elle se décridibilise devant la société technique. En gros, on peut désormais acheter une norme.
L’histoire n’est pas finie pour autant, l’enquête européenne pourrait révéler des surprises. Encore mon côté optimiste sans doute !

En attendant, les développeurs qui vont écrire solutions de conversion entre le format ODF et OOXML ont de beaux jours devant eux.

Passer à Open Office

changer_pour_openofficeorg.jpg Il existe une alternative gratuite à la suite Microsoft Office (MSO). Souvent les gens ne le savent pas, et utilisent souvent une copie piratée de MSO, se mettant ainsi bêtement dans l’illégalité. Elle s’appelle OpenOffice.org (OOo).
OOo est disponible que vous soyez sous Windows, Mac ou Linux. Il comporte un traitement de texte, un tableur, un gestionnaire de présentation/diaporamas, une base de données, un logiciel de dessin vectoriel et un éditeur d’équation mathématiques. Plutôt mieux que les versions de base de MSO. Il est bien sûr gratuit, utilise des formats standards (tout en sachant lire les formats de MSO). Il existe d’excellentes documentations et de tutoriaux en français sur le site du projet francophone , ou sur Framasoft .

Une fois que l’on a expliqué cela, l’argument ultime reste comme pour Linux l’adaptation : « j’ai appris à me servir de Word ou Excel, je n’ai pas envie de recommencer tout à zéro ». Et c’est compréhensible. Mais il ne faut ni surrestimer la tâche, ni se sous-estimer ! Et voilà le livre qui va vous aider à retrouver vos marques avec OOo. Les différences de bases sont d’abord expliquées, afin de prendre ses répères, puis les différences pratiques entre chaque application, et enfin comment personnaliser son environnement. On peut ainsi migrer facilement vers Open Office.

Ce livre est écrit sous licence libre. Vous pouvez l’acheter sur le site de InLibroVeritas , ou bien le télécharger au format PDF sur le site de Framabook . Bravo au collectif d’auteurs pour cette belle initiative, un bel exemple de travail collaboratif mis gratuitement à disposition de tous.

Les virus et Linux

yolinux Pourquoi n’y-a-t-il pas de virus sous Linux ? C’est une question qui revient souvent, avec deux réponses classiques : « il y a si peu d’ordinateurs équipés de Linux qu’ils ne représentent pas une cible intéressante », ou bien « le système Linux est très sécurisé et donc inviolable ».

Si la première réponse n’est pas inexacte, la seconde l’est totalement : en février dernier, une faille permettant de s’attribuer les privilèges « root » (passer de simple mortel à « Dieu tout-puissant » en quelque sorte) a été découverte sur le noyau Linux. Elle fût corrigée en moins de deux jours. Ce n’était pas arrivé depuis longtemps, mais voilà… Alors ?

J’ai lu quelques articles intéressants sur le sujet, en voici l’essentiel :

Le nombre

Il y a moins d’utilisateurs Linux que Windows, c’est vrai. Ils n’intéressent pas les hackers ? tant mieux ! C’est un fait, alors profitons-en.

La diversité

Le deuxième aspect (plus vaste d’ailleurs) est l’uniformité d’un monde où Microsoft a le monopole : tout le monde utilise alors les mêmes logiciels : MS Windows, MS Internet Explorer, MS Outlook, MS Messenger, MS Office. C’est une excellente chose pour les virus, dont la première qualité doit être la capacité à se reproduire très vite. Il peut ainsi passer plus facilement d’un ordinateur à l’autre : les logiciels étant les mêmes sur chaque ordinateur, cela rend la tâche du créateur du virus beaucoup plus facile.

En choisissant un système libre, vous optez pour un monde ou existe un compétition saine et coopérative. Les déclinaisons de Linux sont multiples (Ubuntu, Fedora, Suse, etc…), la liste de programmes (navigateur internet, mail, etc.) est vaste et de qualité. Tous ces logiciels étant bien entendu compatibles entre eux (c’est la fameuse interopérabilité). Ceci rend la tâche énormément plus périlleuse pour le pauvre virus qui va avoir beaucoup plus de mal à se propager.

La reconnaissance

Et d’ailleurs qui est-il ce fameux hacker ? personne ne sait vraiment, il n’existe aucune étude sur le sujet, sans doute parce qu’il est très difficile d’identifier ces personnes. De jeunes informaticiens qui veut prouver leur valeur ? se lancer des défis ? probablement. Ce besoin de reconnaissance, il l’obtiendra dans le logiciel libre: en corrigeant une faille de sécurité, son nom apparaîtra dans le code du logiciel. S’il contribue souvent, il sera reconnu, voir connu dans la communauté de développeurs.

A l’opposé, le monde propriétaire réagit parfois très bêtement quand on veut lui démontrer que son logiciel n’est pas sécurisé. Il suffit de voir ce qui est arrivé à celui qui a démontré que la carte vitale n’était pas protégée (poursuivi en justice pour fabrication de fausses cartes et escroquerie organisée), ou de celui qui a cassé la protection des cartes bleues (condamné à 10 mois de prison avec sursis).

Sécurité

N’oublions pas non plus que la faille ultime reste l’humain : vous croyez recevoir un mail d’un ami, vous ouvez une pièce jointe, et c’est le drame. Kevin Mitnick , le célèbre hacker, basait une grande partie de ses attaques en utilisant cette technique (social-engeneering ).

Il n’en reste pas moins vrai que les systèmes Linux sont globalement plus sécurisés que les systèmes Windows. Disons qu’il y a plus de barrières à franchir : un progamme sous Windows peut s’exécuter sur la foi de sa simple extension (.exe, .bat, .vbs), alors que sous Linux, il doit répondre à une procédure d’exécution explicite. Mais, comme on l’a vu plus haut, aucun système informatique n’est parfait.

Réactivité

Un autre avantage du logiciel libre est sa communauté de développeurs, et sa vitesse de réaction. Toute faille serait immédiatement analysée par des milliers de programmeurs à travers le monde, et corrigée très rapidement. On peut même supposer que plus la faille est importante, plus elle mobilisera de gens et d’énergie.

Autre piste

Enfin, on ne peut s’empêcher de se poser la question « A qui profite le crime ? »… La réponse est bien sûr aux éditeurs de logiciels anti-virus. Alors pourquoi ne pas imaginer une guerre concurrentielle, où les bureaux d’études travaillent sur les futurs virus à venir, et où l’on se balance allègrement de nouveaux virus, en espérant prendre le concurrent à défaut et imposer son propre logiciel. Dans ce monde économique sans scrupules, ce ne serait pas très étonnant. Mais ce n’est que pure spéculation.

Conclusion

La réactivité des développeurs et la diversité des environnements sont probablement les meilleurs garants de la sécurité de Linux. On voit également se dessiner derrière tout cela une approche totalement différente (deux modèles économiques qui n’ont rien en commun), et les risques inhérents à une situation de monopole.

La réalité est tout simplement qu’aujourd’hui, vous pouvez utiliser un ordinateur sous Linux sans avoir à vous préoccuper de virus, alors qu’avec Windows, vous devrez utiliser un logiciel anti-virus (et veiller à ce qu’il soit à jour).

source principale : Pourquoi?.. il y a moins de virus sur les systèmes Libres?